2026年9月,云天数据恢复中心接到苏州某精密制造企业紧急求助——其智邦ERP系统服务器遭到weax勒索病毒攻击,数据库实体MDF文件、自动备份bak以及海量附件文件全部被加密,系统完全瘫痪。智邦ERP承载着该企业生产计划、物料管理、供应链协同等核心制造业务,一旦停摆直接影响产线运转与订单交付。云天工程师团队接到求助后立即启动应急响应,最终在未支付任何赎金的情况下,通过技术手段协助客户在24小时内将ERP系统成功恢复上线。
经溯源分析,此次攻击的weax勒索病毒与被加密数据库的底层加密算法,与此前多次出现的rox、xor、roxaew等变种属于同一黑客家族,加密算法同源。通过勒索信中预留的联系邮箱 datahelper@cyberfear.com 可以确认,该邮箱与此前系列攻击中使用的邮箱完全一致。值得注意的是,本次攻击中黑客针对每个受害客户分配了不同的客户ID,用以区分赎金谈判对象与解密密钥的发放。据业内消息,近日国内多家企业使用的智邦ERP系统遭此轮攻击,被攻陷的服务器数量已超过千台,攻击目标高度聚焦。
weax勒索病毒加密特征与组织溯源
weax勒索病毒在技术特征上与此前活跃的rox、xor、roxaew等变种同源,工程师团队通过对比分析快速确认了归属关系。该病毒的加密行为具有以下显著特征:
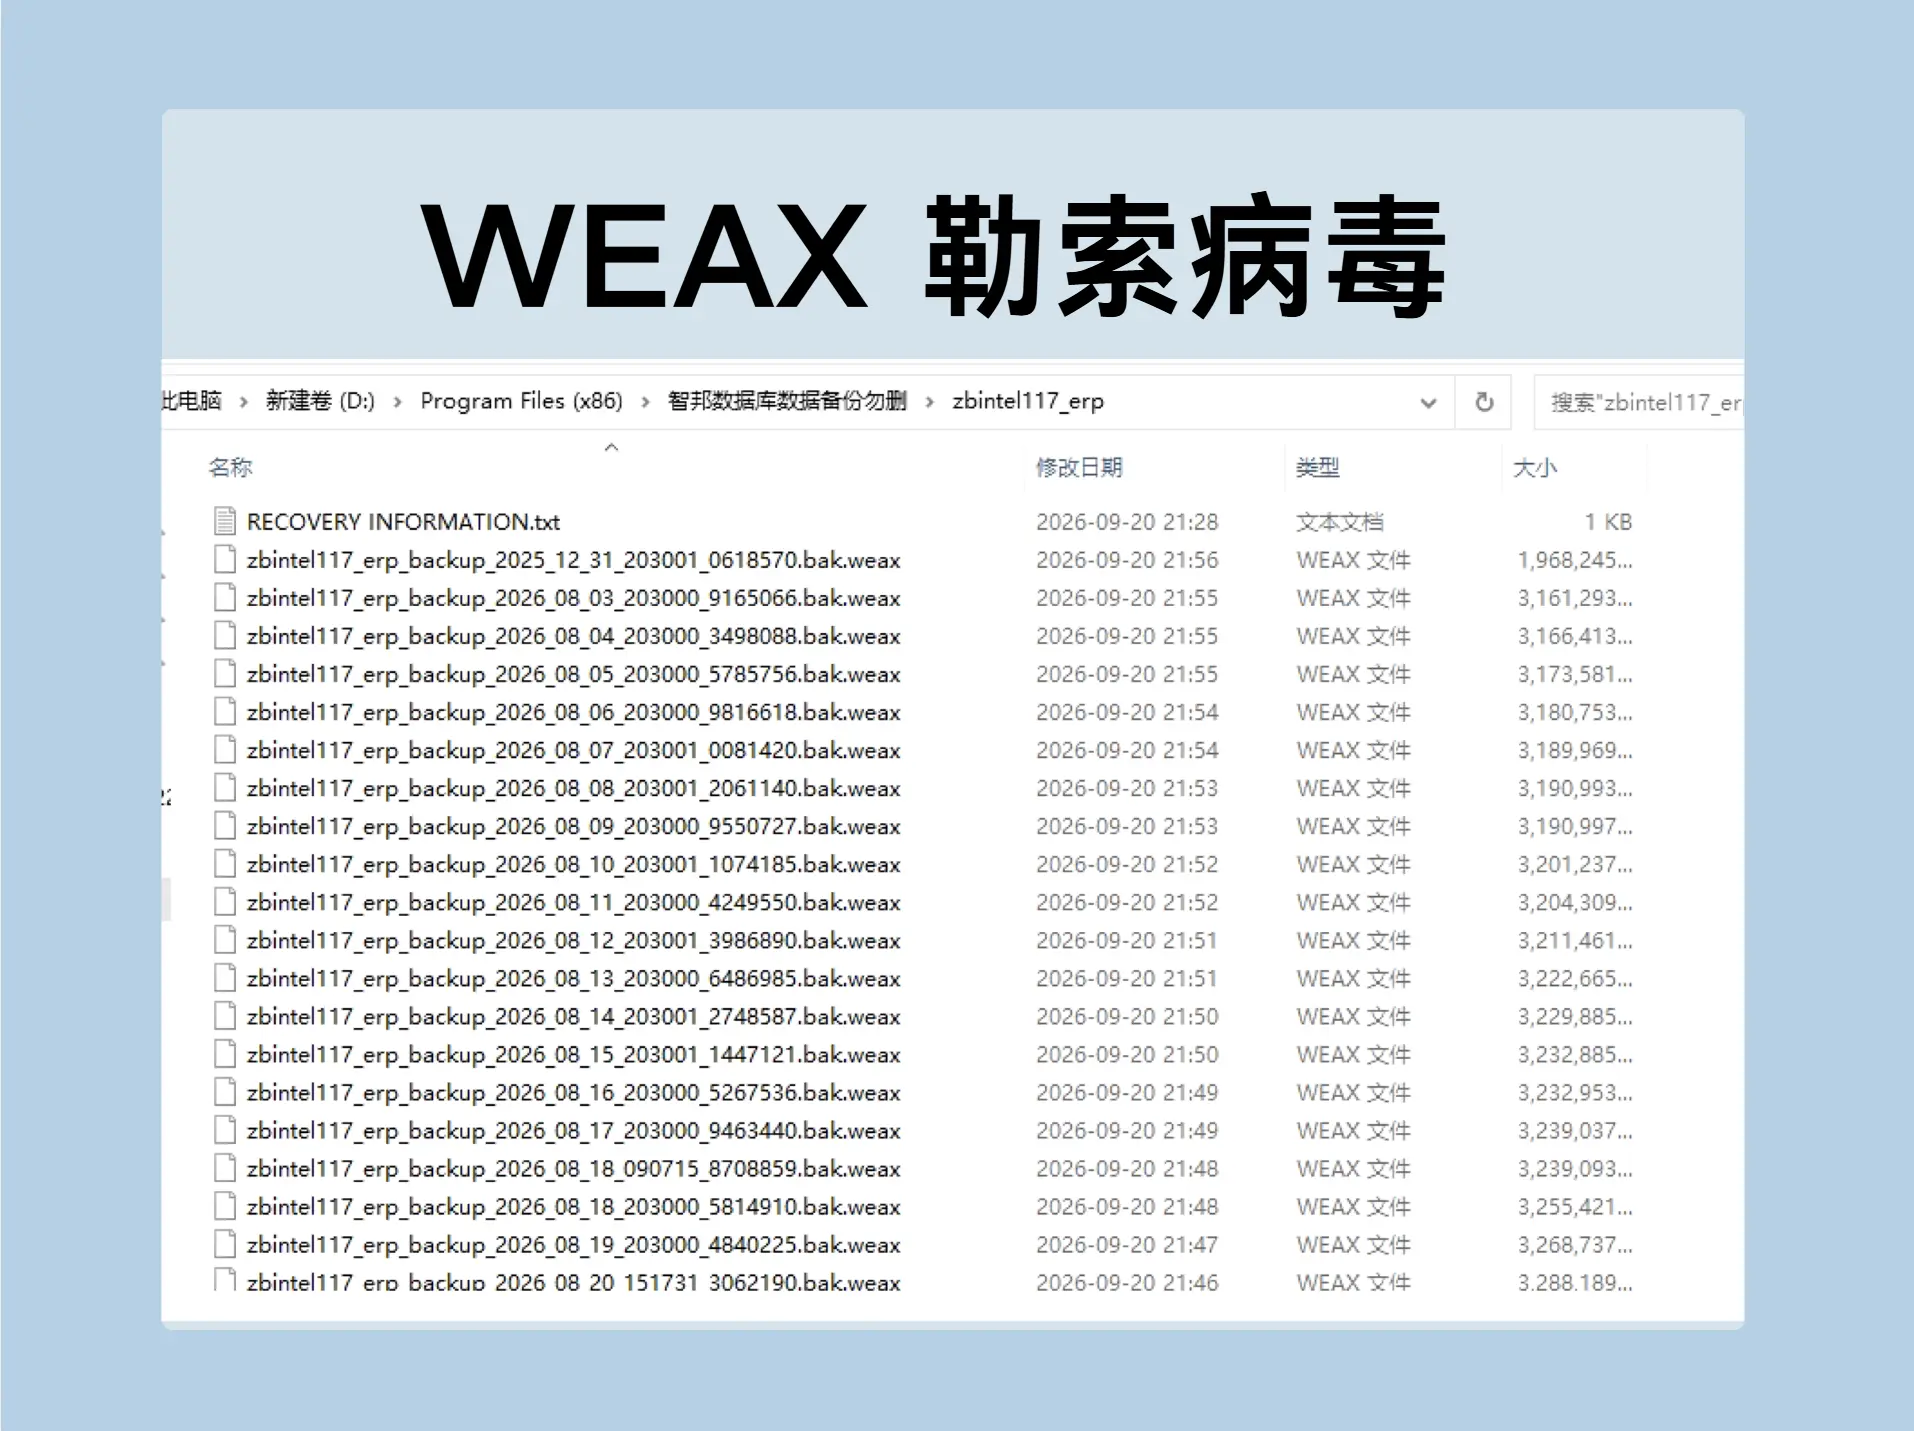
- 全链路加密:病毒不仅加密了智邦ERP数据库实体 MDF文件,还同步加密了智邦系统自动产生的每日定时备份文件(bak),以及 zbintel文件夹下大量ERP产生的附件文件。攻击者对企业的数据备份机制了如指掌,专门针对"生产数据 + 备份 + 附件"三位一体进行全量打击,彻底断掉企业靠备份恢复的退路。
- 加密算法同源:被加密数据库的底层加密算法与此前的 rox、xor、roxaew等变种为同一加密体系,加密算法极为复杂。工程师团队通过对密文底层的十六进制分析,确认其加密逻辑与此前系列变种一脉相承,仅在外层包装上有所差异。
- 勒索信与邮箱同源:病毒在每个被加密的文件夹中投递英文勒索信,预留联系邮箱为 datahelper@cyberfear.com,与此前系列攻击中出现的邮箱完全相同。每个受害客户在勒索信中被分配一个独立的客户ID,黑客据此识别受害者身份、核对赎金支付状态并发放解密密钥。
- 定向攻击智邦ERP:据业内消息,此轮攻击中智邦ERP系统成为重点打击对象,被攻陷的服务器数量超过千台。攻击者针对智邦ERP的部署架构与备份机制进行了定制化适配,选择在企业业务运行的关键时期发起攻击。
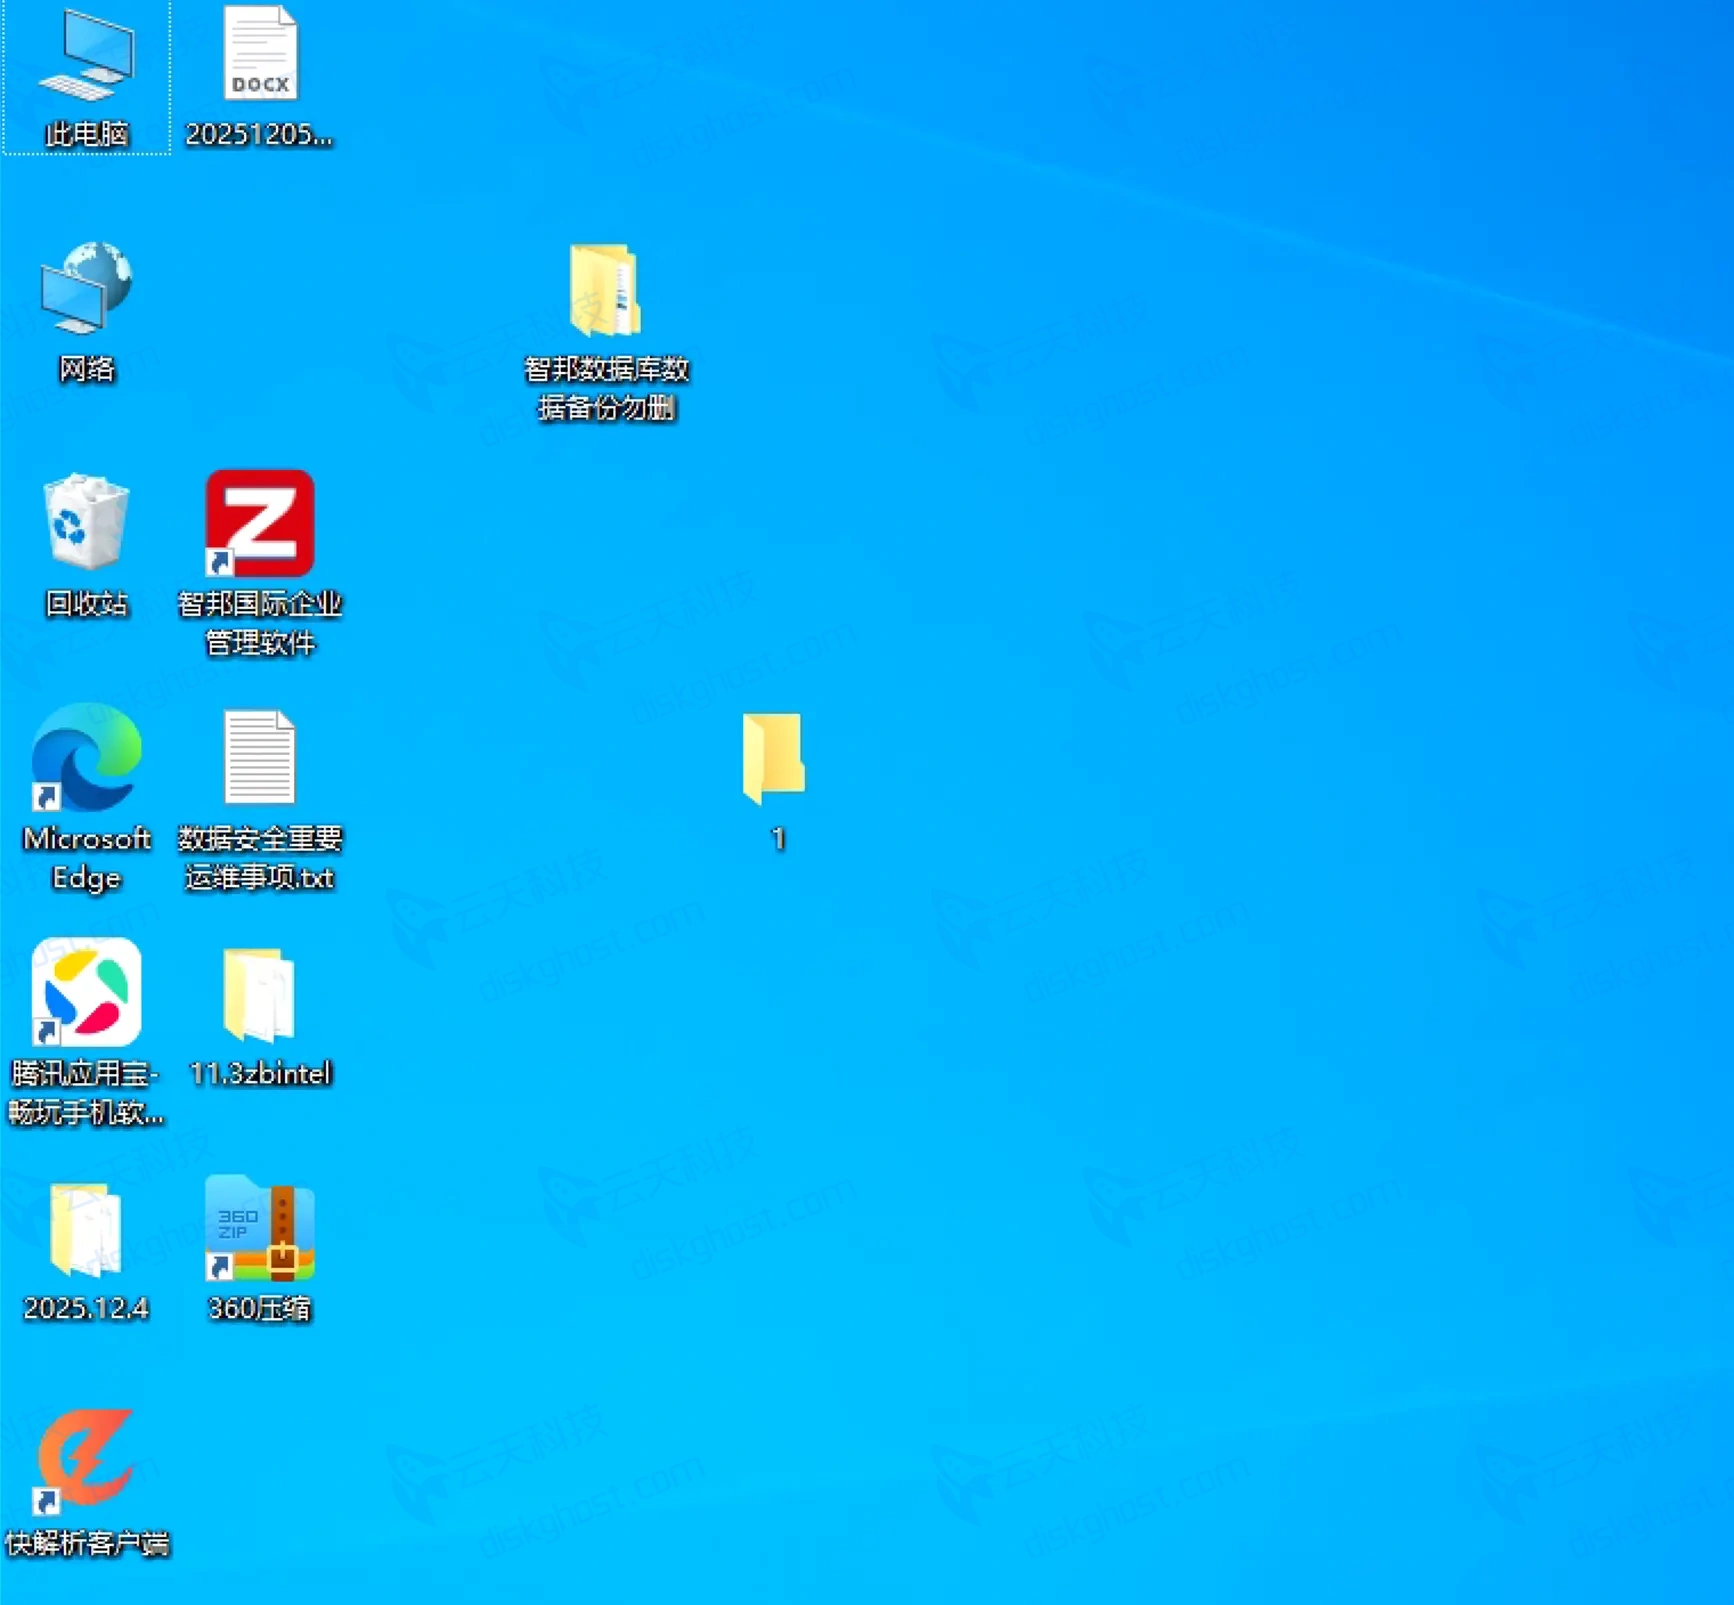
▲ 智邦ERP系统服务器被weax加密后,桌面文件扩展名全部变为.weax
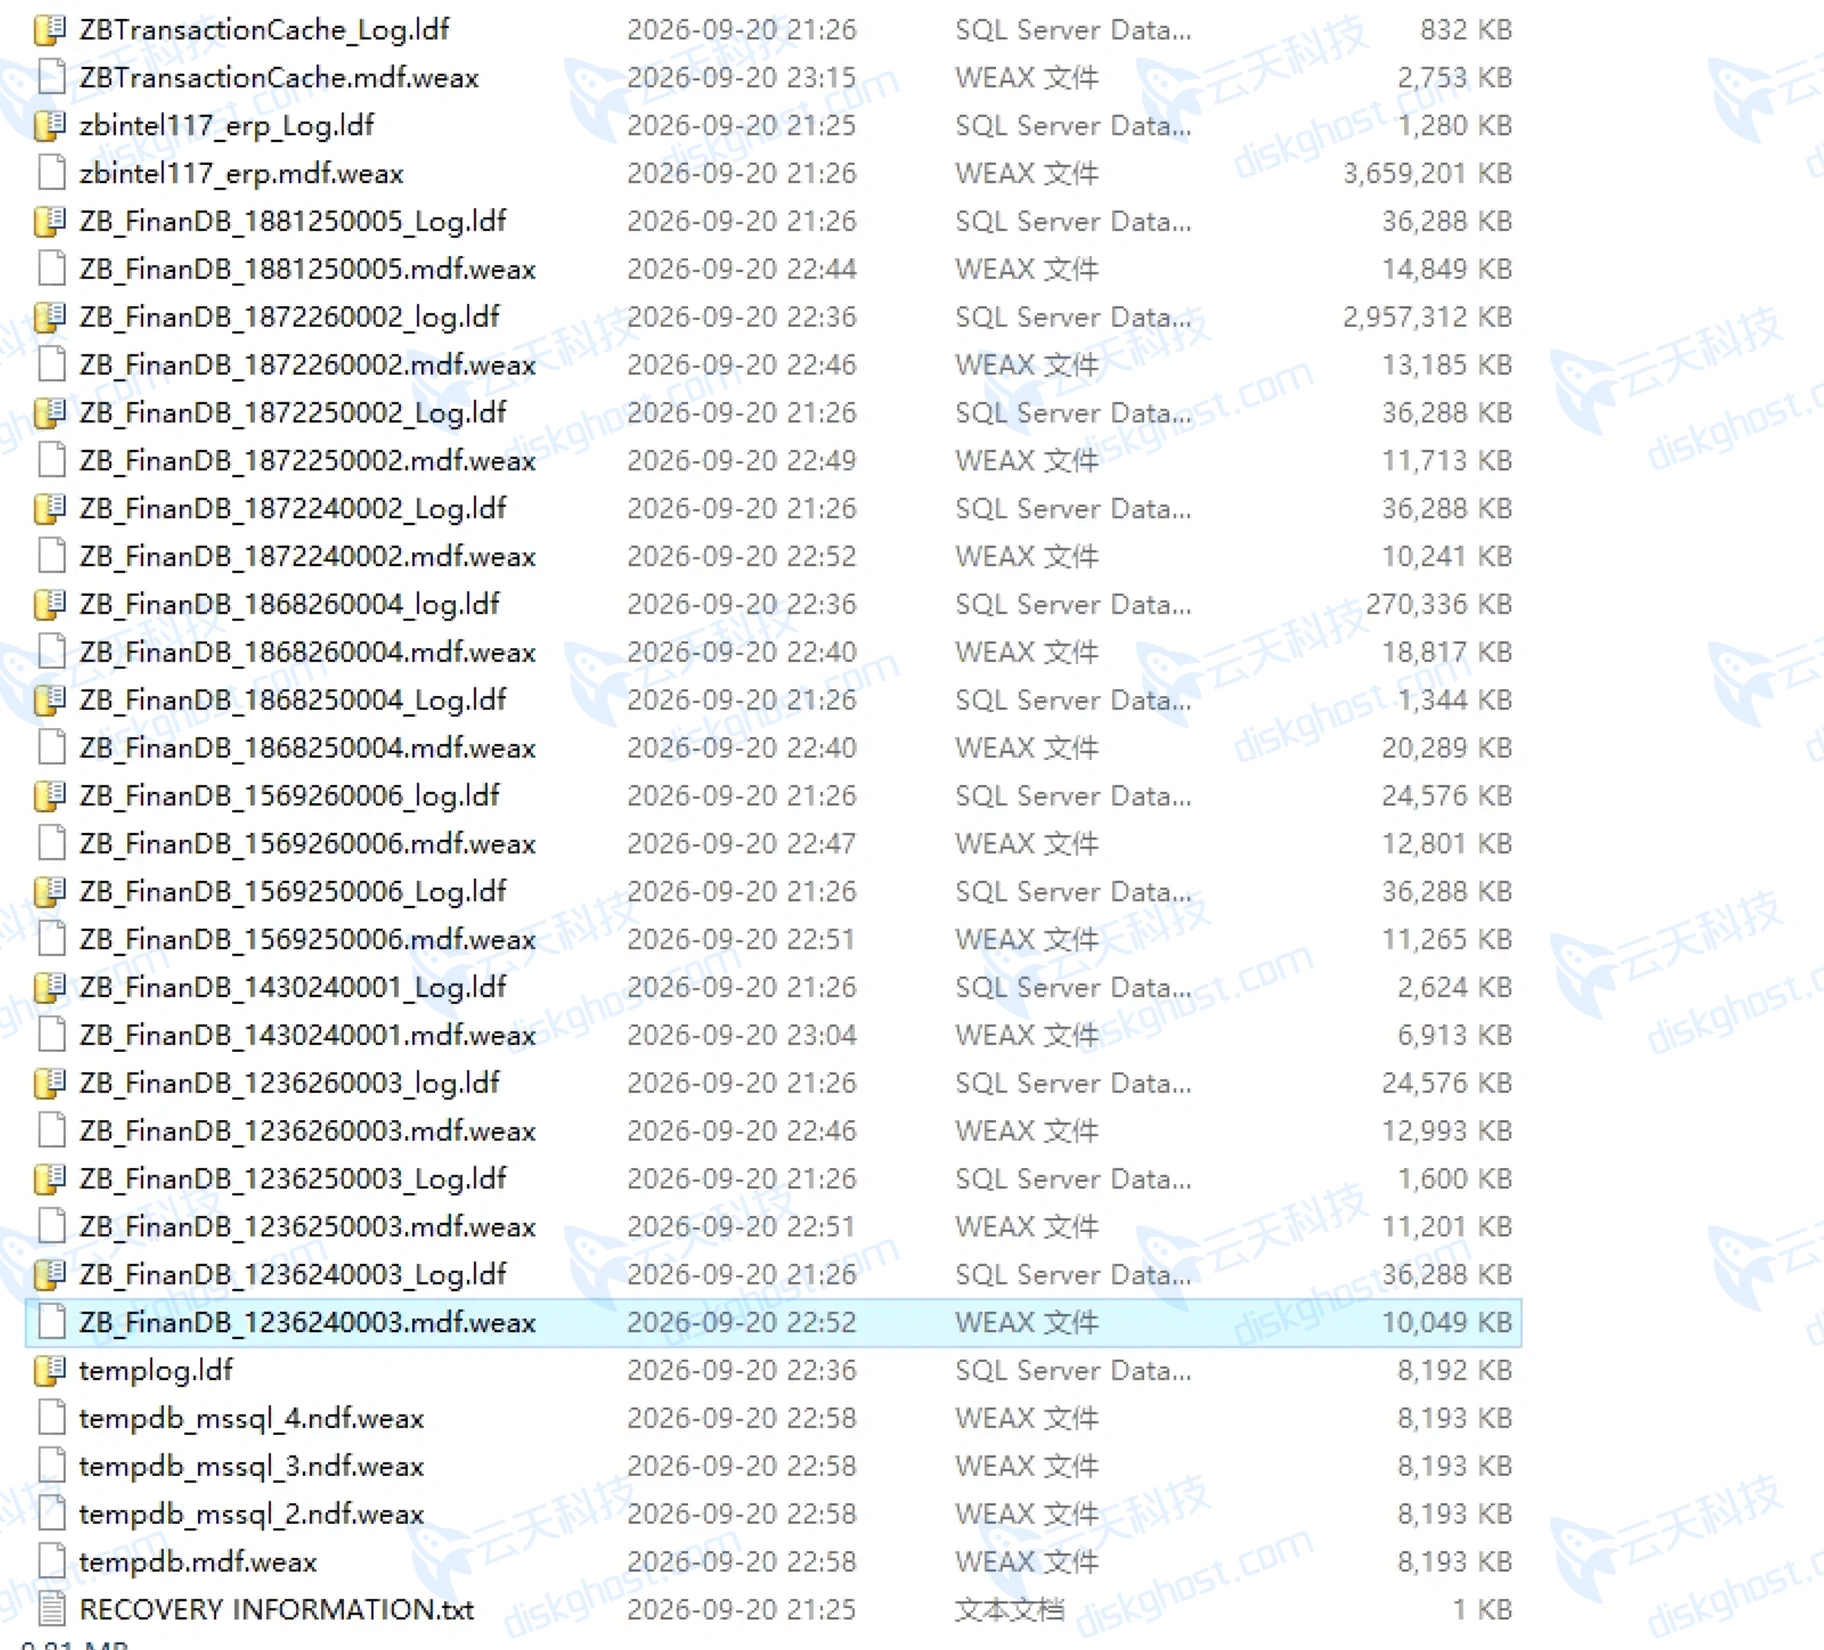
▲ 智邦ERP数据库实体MDF文件被加密为.weax,数据库无法附加使用
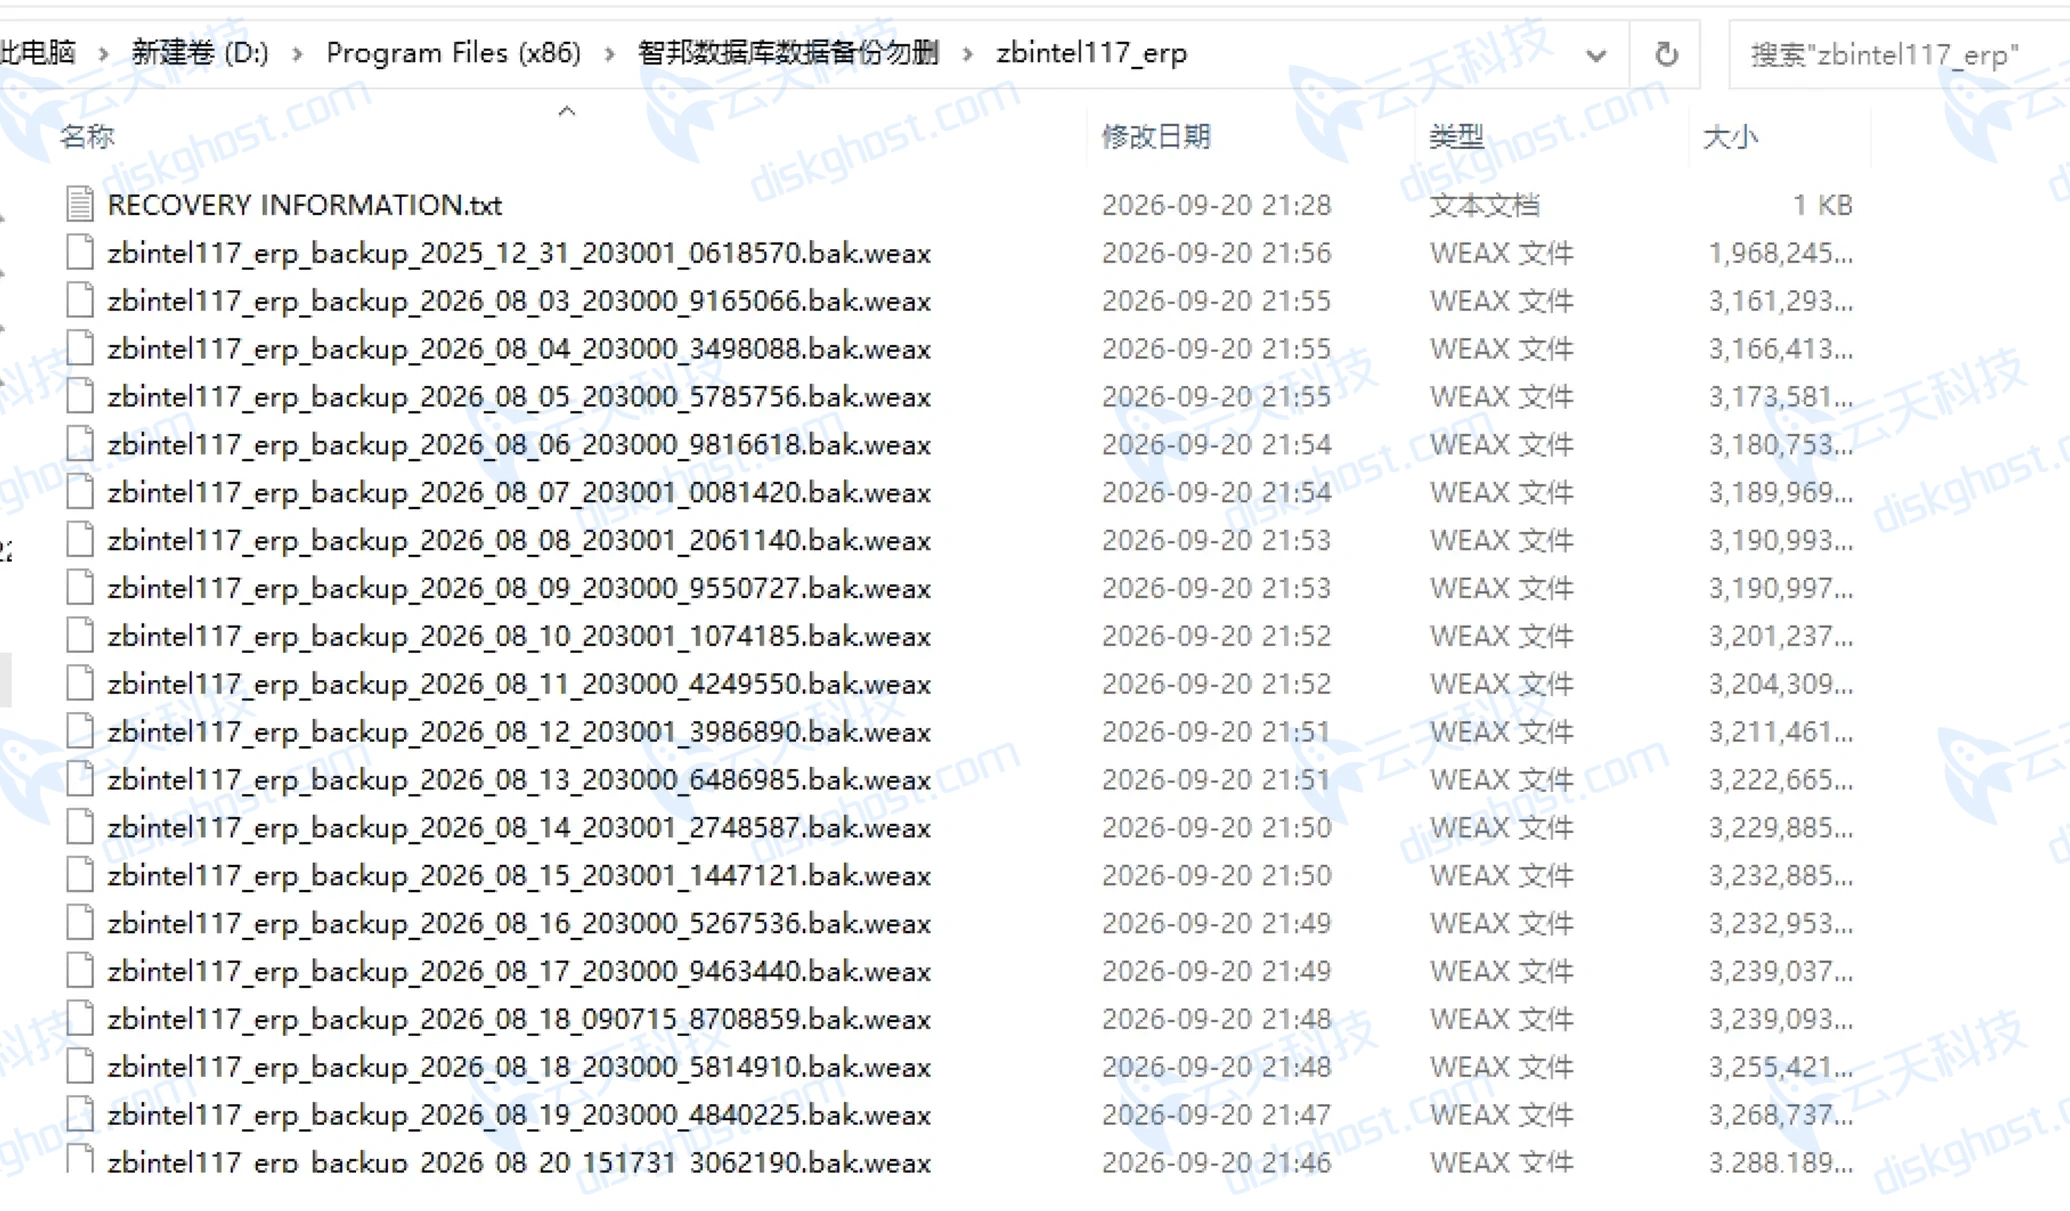
▲ 智邦系统自动产生的每日定时备份bak文件同样被加密,备份机制彻底失效
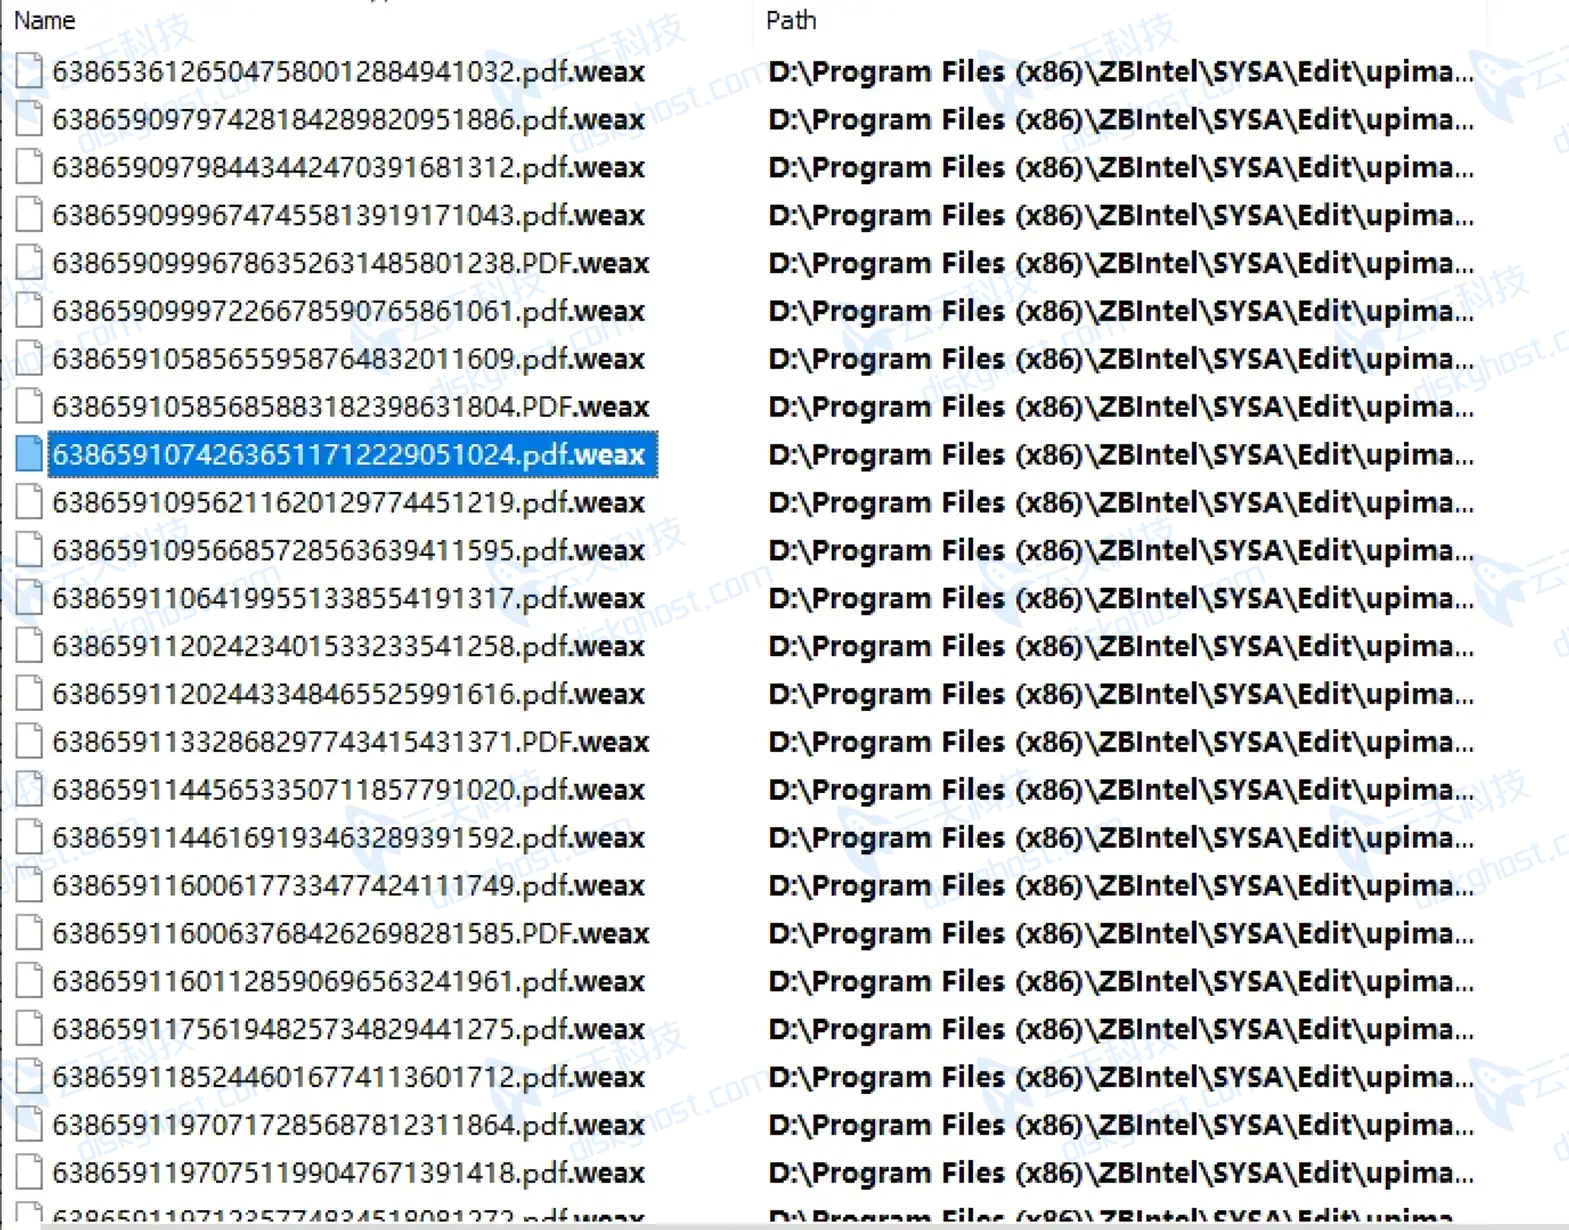
▲ zbintel文件夹下大量ERP产生的附件文件全部被加密为.weax
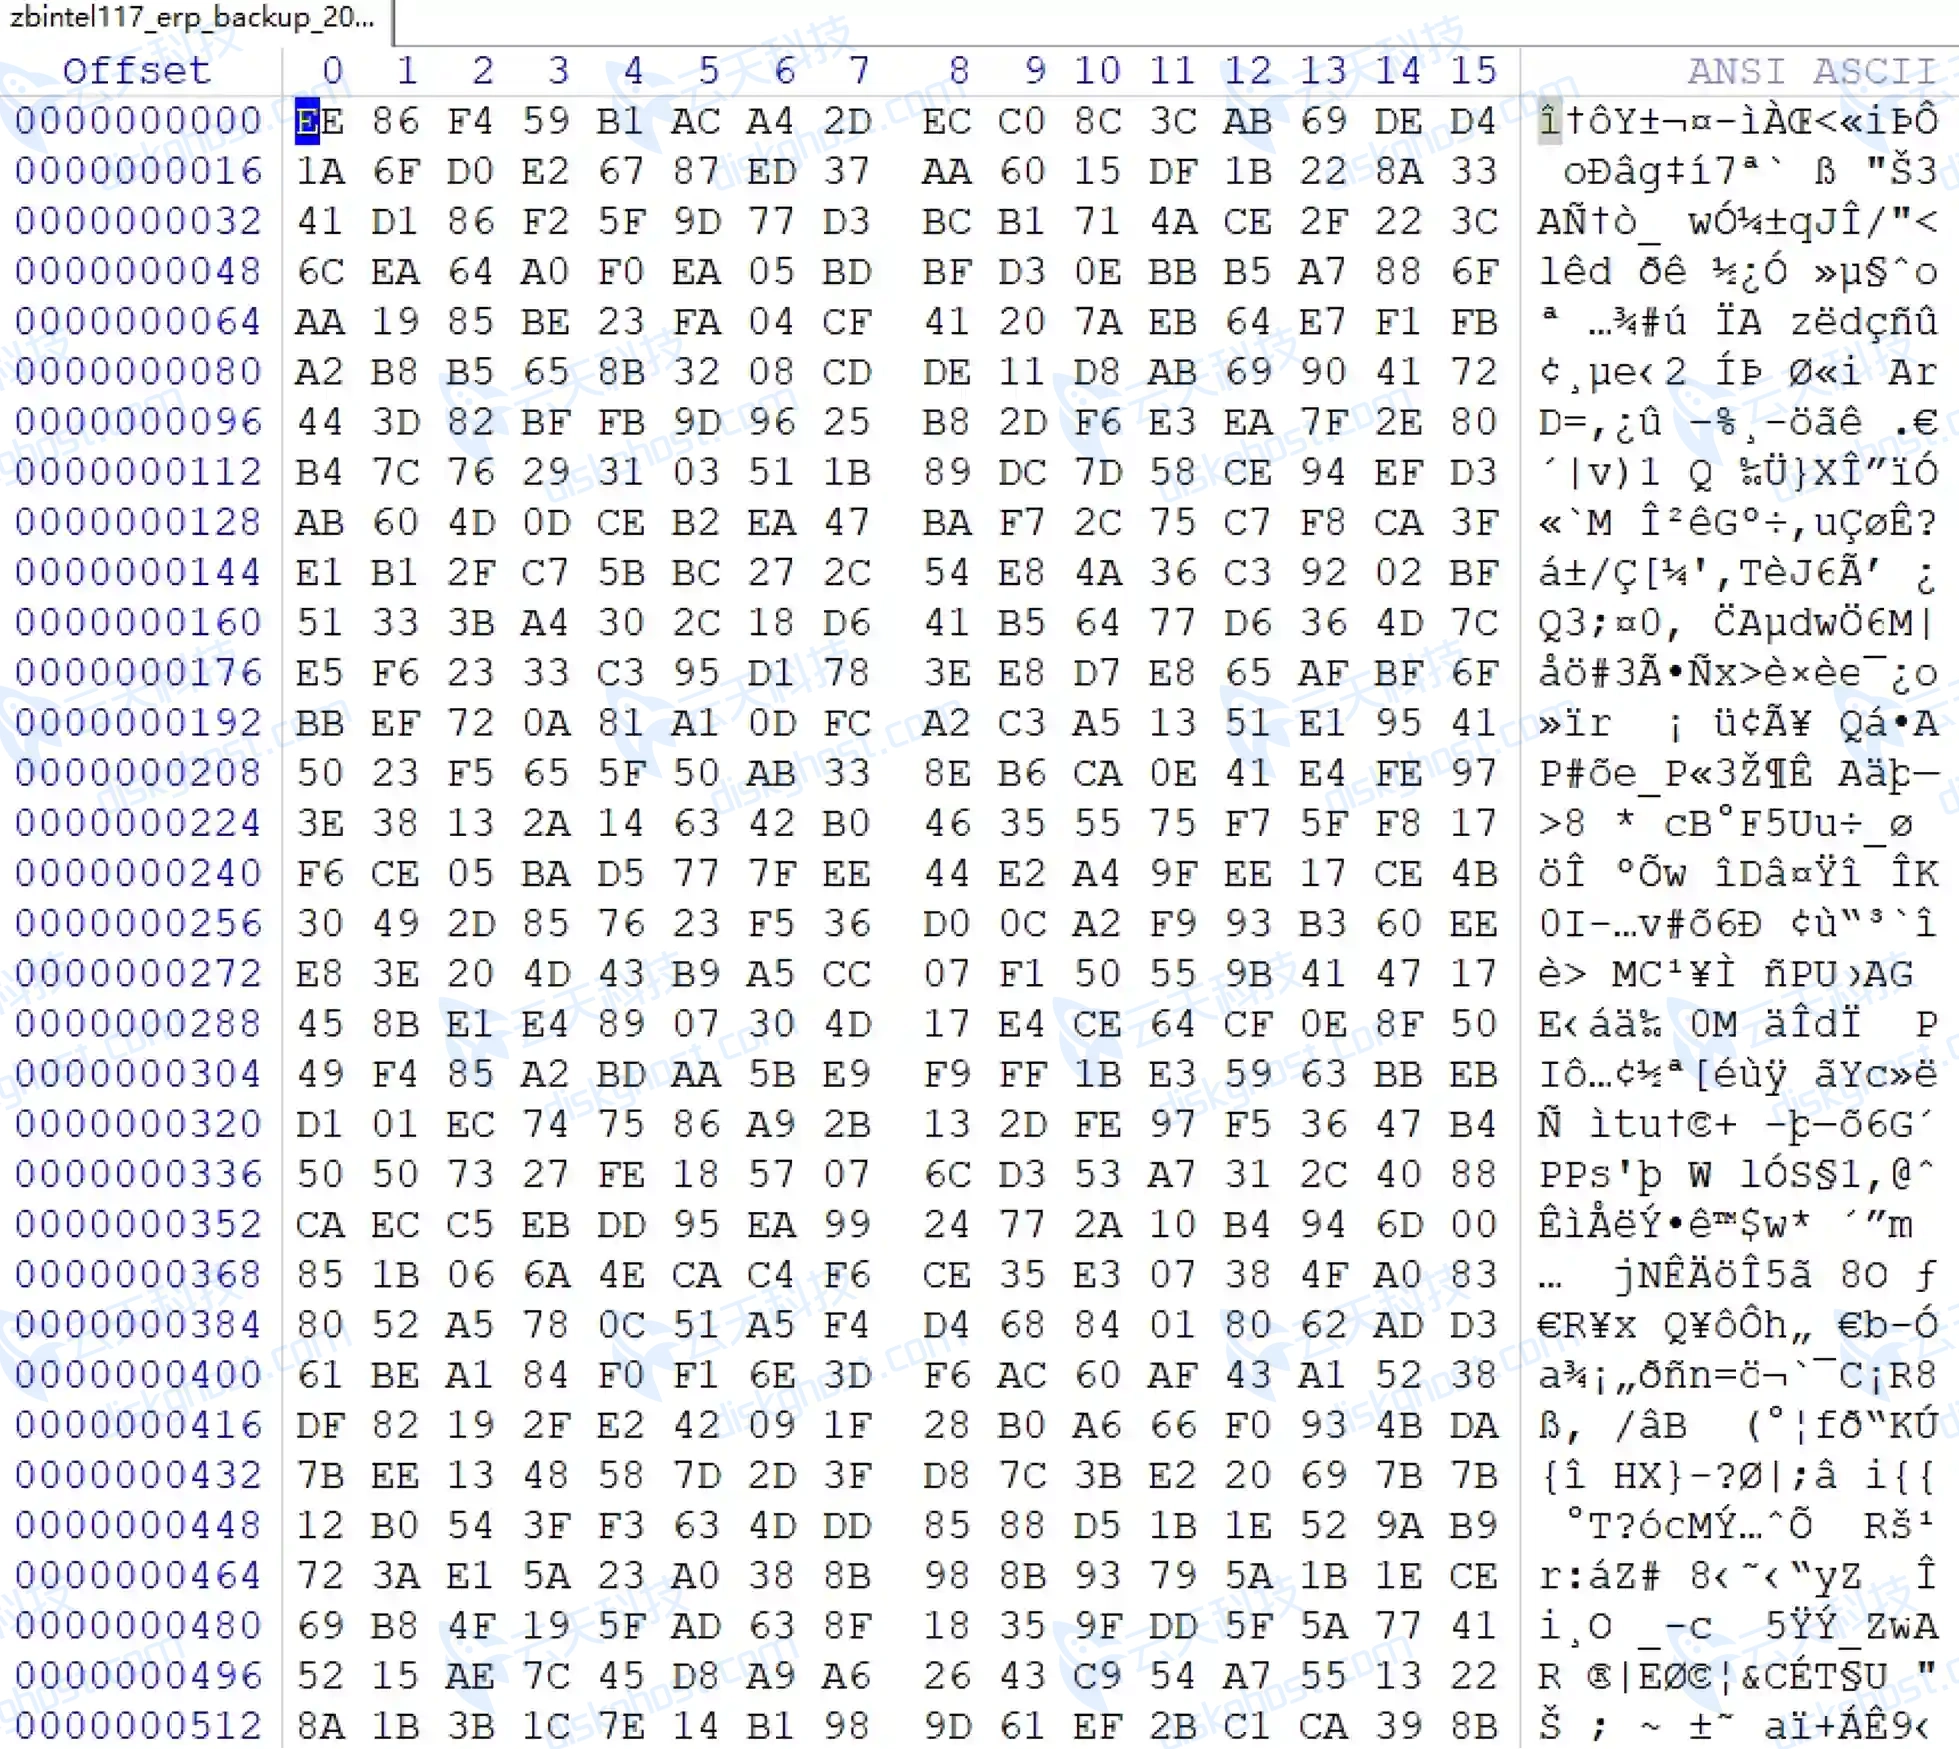
▲ 被加密后数据库底层十六进制数据已全部变为密文
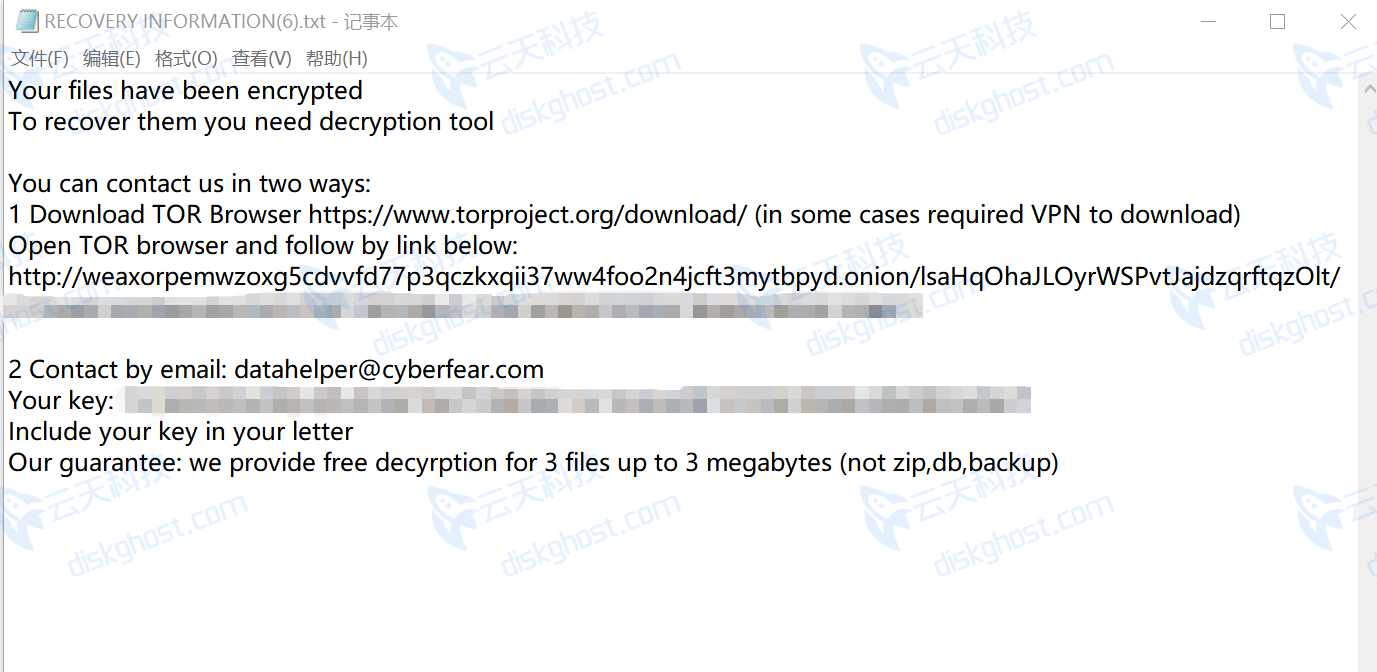
▲ weax勒索信预留邮箱datahelper@cyberfear.com,与rox/xor/roxaew系列攻击一致,判定为同一家族
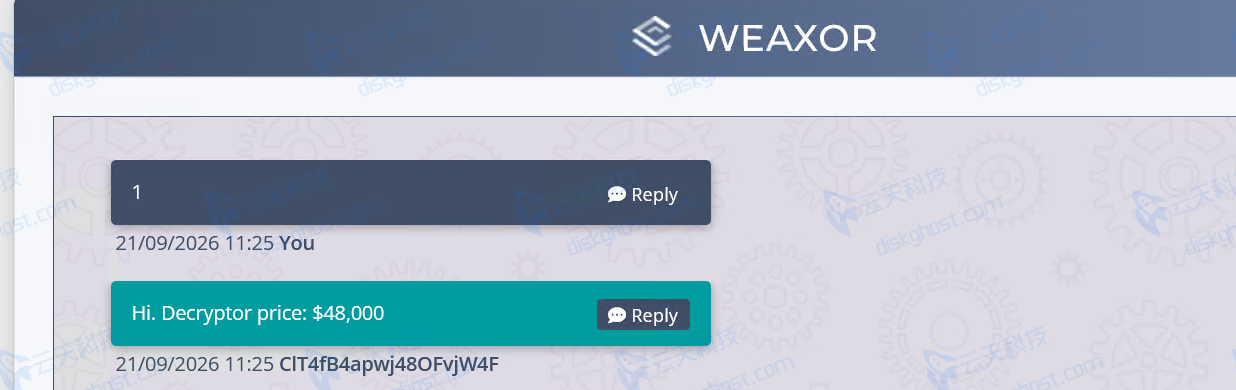
▲ 通过勒索信打开的沟通网页显示,本次攻击索要赎金金额较高,单个客户均高于15000美金
⚠ 重要提醒:近期weax及其同一家族变种(rox、xor、roxaew)对智邦ERP系统的攻击呈爆发态势,据业内消息被攻陷服务器已超千台。此次攻击专门针对数据库、备份、附件进行全量加密,赎金金额普遍高于15000美金。使用智邦ERP系统的企业应立即检查数据备份完整性、加固远程访问安全策略、更新安全防护软件。如已遭遇攻击,切勿自行尝试修改被加密文件、关机重启或重装系统——错误的操作可能永久破坏数据恢复的可能性。
智邦ERP系统数据恢复
智邦ERP是国内制造企业应用广泛的业务管理系统,其数据库基于 SQL Server,包含生产管理、物料需求、供应链协同等核心模块,表间勾稽关系紧密,对数据完整性要求极高。此次被攻击的客户环境中,20GB的数据库实体MDF文件被加密,智邦自动产生的每日定时备份 bak 也被同步加密,此外 zbintel文件夹下20万余个ERP附件文件同样遭殃——数据规模之大、覆盖链路之全,为同类案例所罕见。
工程师团队对加密样本进行了深入分析。底层十六进制检测确认weax与rox、xor、roxaew等变种采用同一加密体系,加密算法极为复杂。值得注意的是,此类加密在没有攻击者密钥的前提下,常规技术破解的成功率并不高——在近日大量实际应急救援过程中,未支付赎金直接救援成功的比例仅在20%左右,剩余约80%的客户仍需支付赎金才能解密。而本案之所以能够通过技术手段破解成功,关键在于客户中毒后的正确操作:客户在第一时间采取了规范处置,为工程师保留了宝贵的破解条件。
基于云天团队对rox/xor/roxaew/weax系列变种丰富的对抗经验与逆向分析积累,工程师团队成功破解了该案例的加密,实现了数据库及全部附件文件的100%完整解密。数据库附加成功后,工程师对生产管理、物料、供应链等各模块逐一进行了数据验证——所有模块均一次性通过,数据无任何缺失。从接到求助到系统恢复正常运行,全程控制在24小时内,且全程未支付任何赎金,为客户节省了超过15000美金的高额赎金成本。
✔ 恢复结果:在云天工程师团队技术破解下,客户20GB智邦ERP数据库、每日定时备份及20万余个附件文件实现100%完整解密,全程未支付任何赎金,24小时内系统成功恢复上线。
💡 技术说明:本案例之所以能通过技术手段破解成功,得益于客户中毒后的正确操作,为工程师保留了破解条件。虽然此类攻击未支付赎金救援成功的比例约20%,但我们仍不放弃任何帮助客户节省赎金费用、保住核心数据的希望。解密完成后,云天团队第一时间为客户实施了系统安全加固及异地备份,从根源上降低再次被勒索病毒攻击的风险。
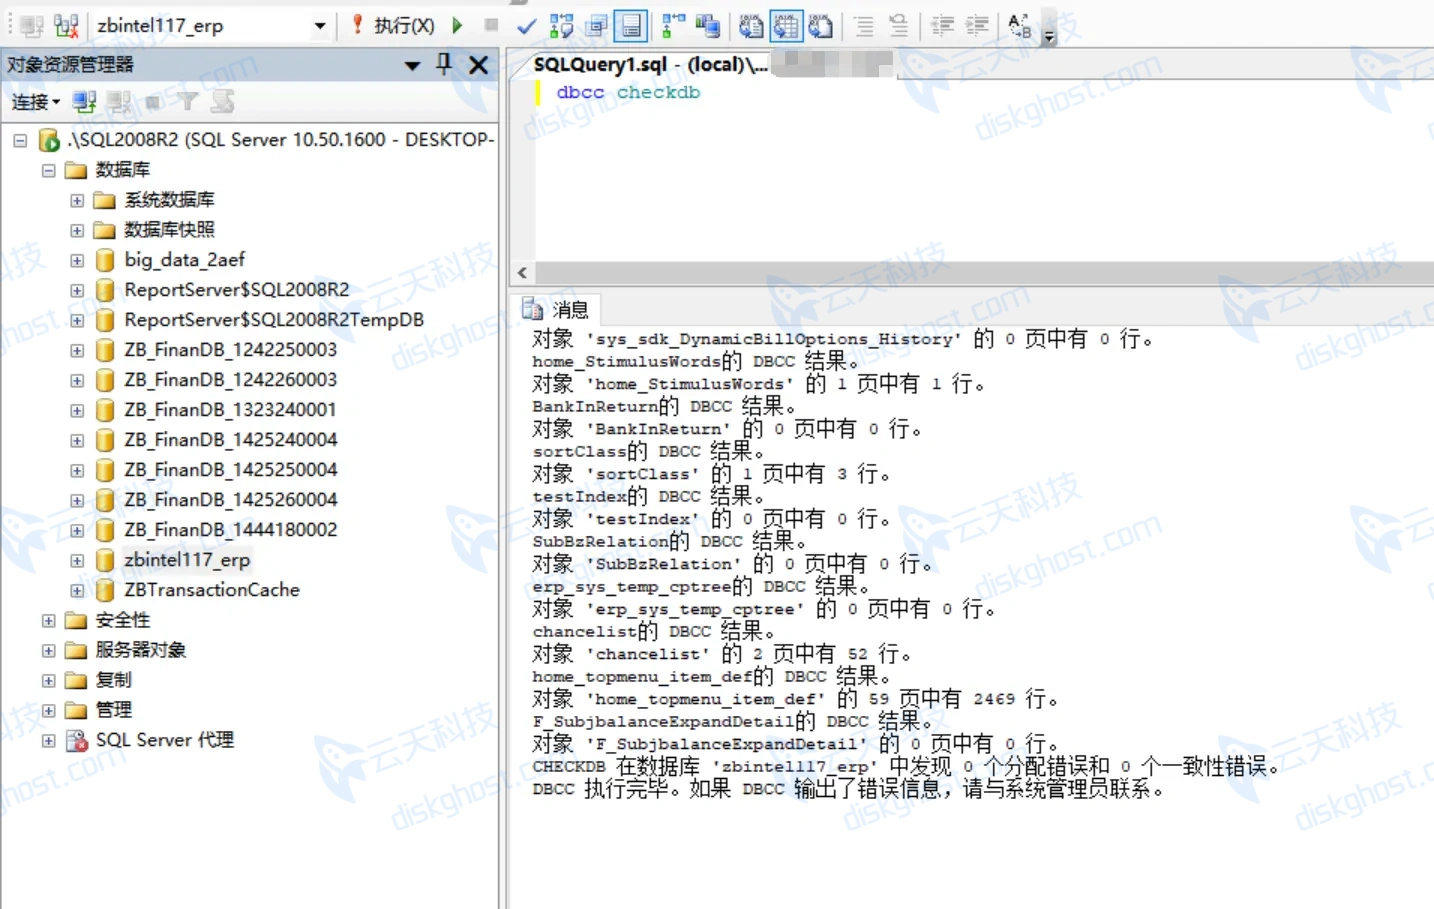
▲ 智邦数据库解密后全部附加成功,业务数据完整可用
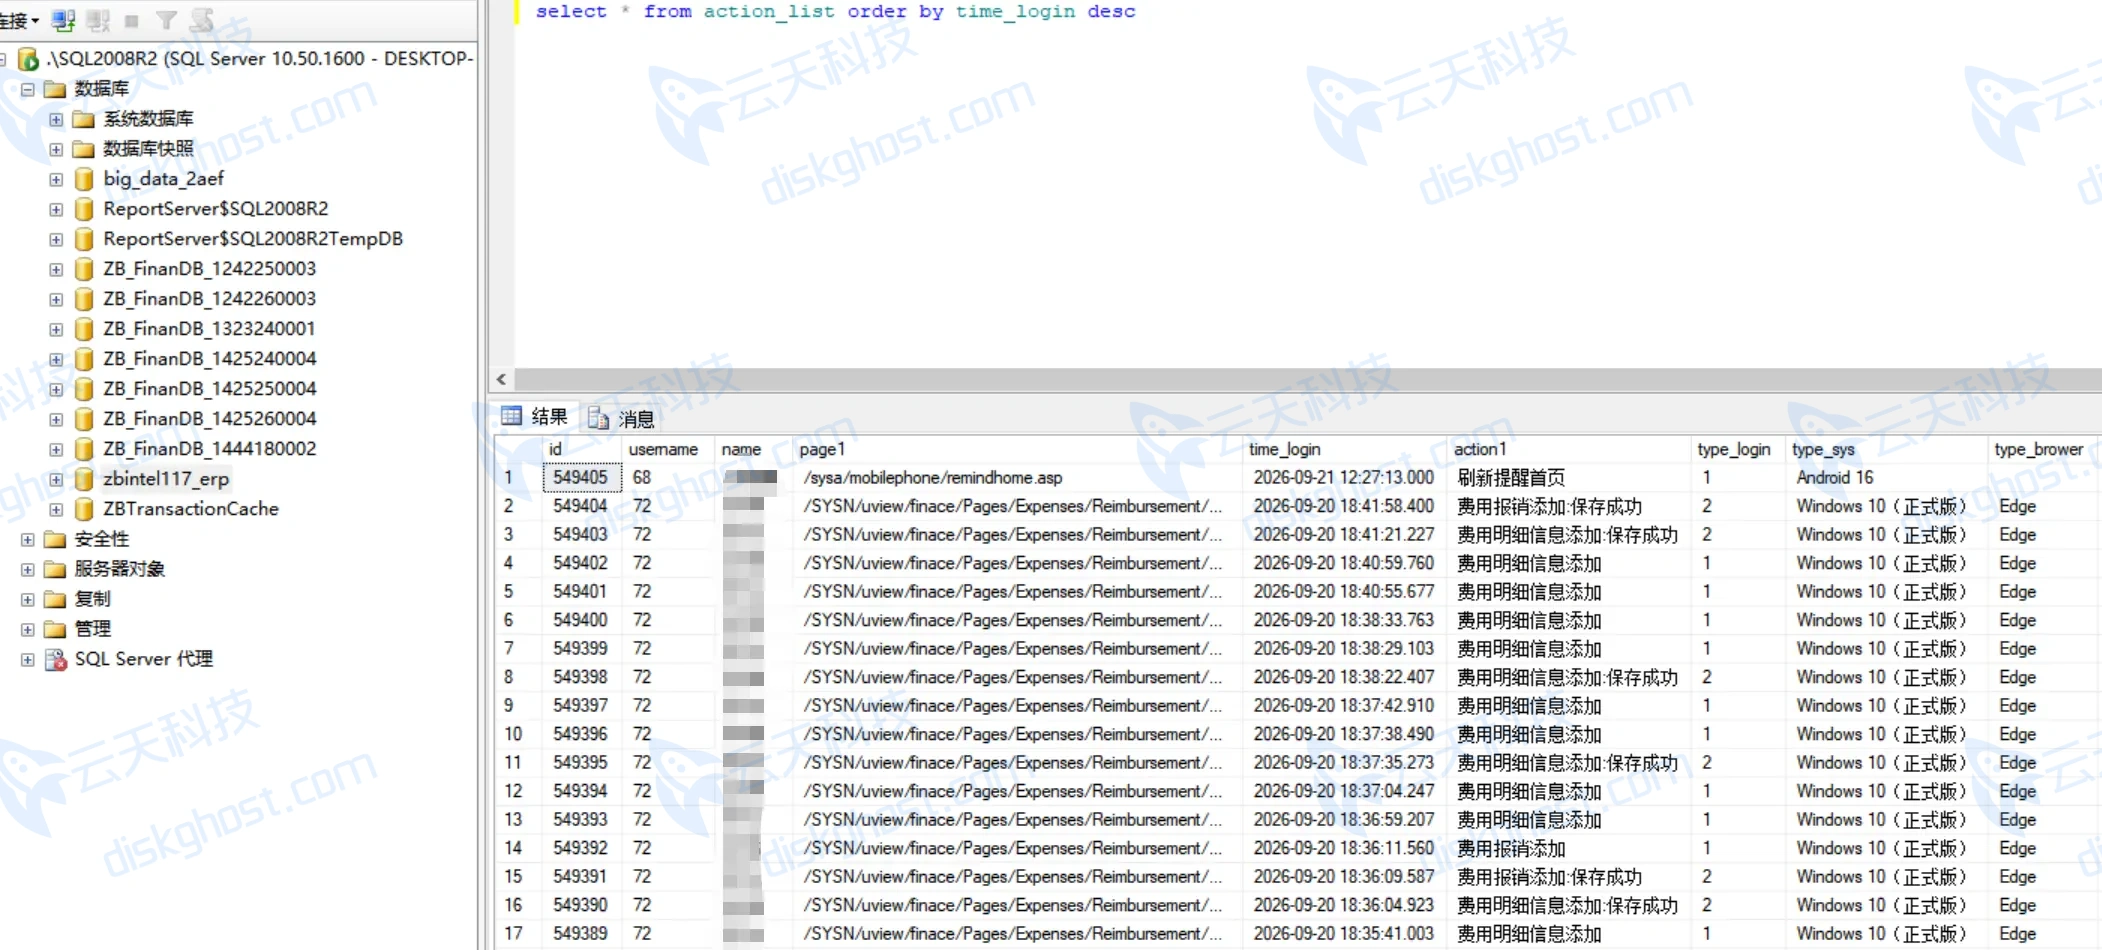
▲ 解密后的智邦数据库最新数据无任何缺失,各业务模块验证通过
rox/xor/roxaew/weax系列病毒防护指南
本案核心教训:ERP系统已成为勒索病毒全链路攻击的首要目标
从本次weax变种对智邦ERP的攻击来看,勒索组织的攻击手法已从"加密数据"升级为"数据库+备份+附件"的全链路打击——攻击者深入研究企业数据架构,专门针对备份机制进行针对性加密,彻底断掉企业的恢复退路。对于使用智邦ERP等系统的制造企业而言,安全防护已不是"可选项"而是"必选项"。
一、数据备份——最可靠的保险
智邦ERP系统务必建立严格的数据备份制度,且备份必须与生产数据物理隔离。建议每日自动备份数据库及zbintel附件目录至NAS或云存储,备份完成后立即断开与生产网络的连接。遵循"3-2-1"原则:至少3份副本、2种不同介质、1份异地离线存放。特别提醒:本案中智邦的每日定时备份就存放在同一服务器上,被病毒一并加密——将备份与生产数据放在同一台服务器,在勒索病毒面前等同于没有备份。
二、远程访问安全加固
智邦ERP系统的远程访问(供异地工厂、供应链协同使用)往往是攻击者突破的首选入口。建议关闭公网直接暴露的3389远程桌面端口,使用VPN替代端口映射;远程访问账户必须使用高强度密码并开启多因素认证;设置登录失败锁定策略防范暴力破解。
三、服务器安全基线
智邦ERP服务器应保持操作系统及SQL Server补丁及时更新;安装企业级安全防护软件并确保实时防护处于启用状态;防火墙仅开放必要的业务端口;关闭服务器上不必要的服务和计划任务;定期排查异常账户与可疑进程。
四、员工安全意识培训
许多制造企业的ERP服务器同时兼做日常办公电脑使用,员工在服务器上浏览网页、下载文件等行为大大增加了感染风险。建议将ERP服务器与办公电脑物理分离;对所有使用智邦ERP系统的员工进行安全培训,重点防范钓鱼邮件和恶意附件;禁止在服务器上运行来源不明的程序。
五、感染后的紧急处理
如果智邦ERP系统已被勒索病毒加密,请立即执行以下操作:第一时间断开服务器网络连接;不要关机、不要重启——内存中可能残留加密密钥相关信息;不要自行尝试修改被加密文件或使用网上流传的"通用解密工具"——错误的操作会永久降低甚至消除数据恢复的可能性;立即联系专业数据安全机构进行评估。云天数据恢复中心提供7×24小时应急响应服务,已累计处理超过5000例勒索病毒事件。
专业数据安全服务
云天科技专注企业数据安全,深耕行业十五年。我们已累计处理超过5000例勒索病毒应急响应事件,对rox、xor、roxaew、weax等同一家族的系列变种拥有丰富的对抗经验和成熟的应急响应策略。针对智邦ERP、管家婆、金蝶、用友等国内主流业务系统的勒索病毒攻击,我们提供从病毒分析、数据解密到系统恢复的全流程闭环服务。
如果您重视数据安全但缺乏相关技术支撑,欢迎联系我司洽谈安全运维服务。
24小时服务热线:18012660223
相关案例推荐: